اسلام آباد: نیشنل سائبر ایمرجنسی رسپانس ٹیم نے بینکوں، مالیاتی اداروں اور اہم قومی تنصیبات کو مصنوعی ذہانت کی مدد سے ممکنہ سائبر حملوں کے بارے میں خبردار کیا ہے۔
نیشنل سرٹ کی قومی سائبر ایڈوائزری NCA 26.051126 کے مطابق سائبر جرائم پیشہ افراد مصنوعی ذہانت، خودکار بوٹس اور جدید ٹولز کے ذریعے کمزوریاں تیزی سے تلاش کر سکتے ہیں، لاگ اِن تفصیلات چرانے کی کوشش کر سکتے ہیں اور بڑے پیمانے پر مربوط حملے کر سکتے ہیں۔
ایڈوائزری میں اے آئی خطرے کی نوعیت واضح کرتے ہوئے بتایا گیا ہے کہ یہ حملے انسانی رفتار تک محدود نہیں رہتے۔ خودکار بوٹس مسلسل لاگ اِن کوششیں کر سکتے ہیں، چوری شدہ معلومات آزما سکتے ہیں، بینکاری ایپس کو غیر معمولی درخواستیں بھیج سکتے ہیں اور ادائیگیوں کے نظام تک غیر مجاز رسائی کی کوشش کر سکتے ہیں۔
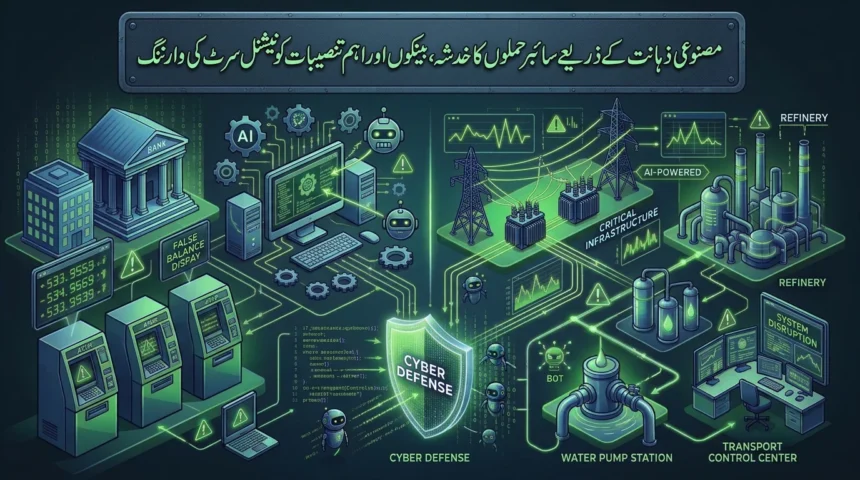
بینکوں کے لیے سب سے حساس خطرہ صارفین کو غلط اکاؤنٹ بیلنس دکھائے جانے کا ہے۔ نیشنل سرٹ کے مطابق حملہ آور کسٹمر فیسنگ ایپلی کیشنز پر ایسا بیلنس ظاہر کر سکتے ہیں جو بینک کے اصل ریکارڈ سے مختلف ہو۔ اس سے صارفین میں خوف و ہراس پیدا ہو سکتا ہے، اگرچہ اکاؤنٹ میں موجود حقیقی رقم تبدیل نہ بھی ہوئی ہو۔
ایڈوائزری کے مطابق کور بینکنگ سسٹمز، ڈیجیٹل بینکنگ پلیٹ فارمز، اے پی آئیز، پیمنٹ گیٹ ویز اور کسٹمر سروسز ممکنہ اہداف ہو سکتے ہیں۔ ایسی سرگرمیاں آن لائن بینکاری میں خلل، اکاؤنٹس تک رسائی کی کوششوں اور ادائیگیوں کے نظام میں نقب لگانے کا سبب بن سکتی ہیں۔
نیشنل سرٹ نے بینکوں کو خبردار کیا ہے کہ لاگ اِن کی خودکار کوششوں میں اچانک اضافہ، بار بار پاس ورڈ ناکام ہونا، چوری شدہ لاگ اِن ڈیٹا کے استعمال کی کوششیں، غیر معمولی ایپ درخواستیں، مشکوک لین دین، ایپ سیٹنگز میں غیر متوقع تبدیلیاں اور اصل ریکارڈ و صارف کو دکھائے گئے بیلنس میں فرق فوری توجہ کے متقاضی ہیں۔
بینکوں کو ہدایت کی گئی ہے کہ وہ کور بینکنگ، ڈیجیٹل ایپس، پیمنٹ گیٹ ویز اور بیرونی کمپنیوں کی خدمات کی سکیورٹی کا جائزہ لیں، ملٹی فیکٹر آتھنٹیکیشن نافذ کریں، اہم نظاموں تک رسائی محدود رکھیں اور کسٹمر بیلنس کو اصل ریکارڈ سے باقاعدگی سے ملائیں۔
ایڈوائزری صرف مالیاتی شعبے تک محدود نہیں۔ تیل و گیس کی تنصیبات، ریفائنریز، پائپ لائنز، بجلی کی پیداوار و تقسیم، پانی کی سہولیات، صنعتی پلانٹس اور ٹرانسپورٹ نظام کو بھی خطرے میں شامل کیا گیا ہے۔
نیشنل سرٹ کے مطابق انٹرنیٹ سے منسلک صنعتی آلات، صنعتی کنٹرول سسٹمز، ریموٹ ایکسس سروسز، ICS، SCADA اور IoT ڈیوائسز میں کمزوریاں حملہ آوروں کو عملی نظاموں میں مداخلت کا موقع دے سکتی ہیں۔ پائپ لائن، ریفائنری یا بجلی کے نظام کی سیٹنگز، دباؤ، درجہ حرارت یا کولنگ میں غیر معمولی تبدیلیاں خطرے کی علامت سمجھی جائیں۔
ایڈوائزری میں یورپی سپر مارکیٹوں کے ریفریجریشن اور فریزر سسٹمز سے متعلق حالیہ سائبر واقعات کا حوالہ دیا گیا، تاہم واضح کیا گیا کہ ان واقعات میں مصنوعی ذہانت کے استعمال کی تصدیق نہیں ہوئی۔
اداروں کو کہا گیا ہے کہ وہ انٹرنیٹ پر براہ راست ظاہر ہونے والے آلات کی نشاندہی کریں، ریموٹ مینٹیننس رسائی محدود کریں، دفتری نیٹ ورکس کو صنعتی کنٹرول نیٹ ورکس سے الگ رکھیں، سکیورٹی اپ ڈیٹس نصب کریں، بیک اپ انتظامات برقرار رکھیں اور مشتبہ واقعات متعلقہ قومی سائبر سکیورٹی چینلز کو رپورٹ کریں۔
نیشنل سائبر ایمرجنسی رسپانس ٹیم نے یہ ایڈوائزری حکومت پاکستان کے تحت پاک سیکریٹریٹ اسلام آباد سے جاری کی۔ ایڈوائزری میں ممکنہ خطرات اور وارننگ سائنز بیان کیے گئے ہیں؛ پاکستان کے کسی بینک یا اہم قومی تنصیب پر حملے کی تصدیق نہیں کی گئی۔